Domain parkierungssysteme.de kaufen?
Wir ziehen mit dem Projekt
parkierungssysteme.de um.
Sind Sie am Kauf der Domain
parkierungssysteme.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain parkierungssysteme.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
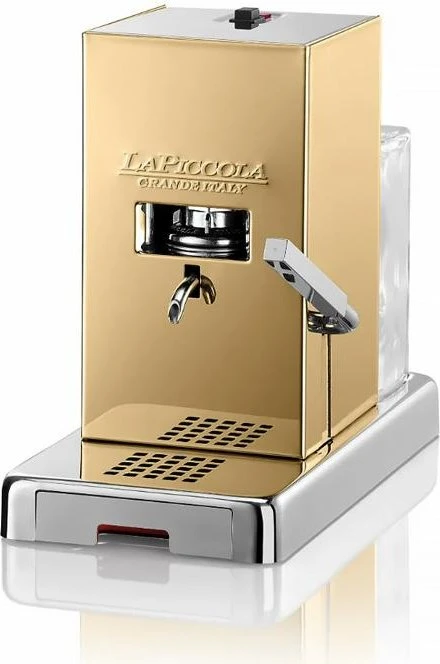
La Piccola AUTOMAT GoldKapsel-Kaffeemaschine - für einen Kapseltyp, für Kapseltyp E,S,E, Pads, Leistungsaufnahme: 500 W, Druck: 15 bar, Volumen des Wasserbehälters: 1 l, smart, bereitet das Getränk mit einem Knopfdruck zu, hält die Temperatur aufrecht, Wasserbehälter, Heizplatte, Touch-Bedienfeld mit Symbolen, Einstellung der Intensität/Menge des Kaffees, Abmessungen: 15 × 30 × 25 cm (H×B×T), Gewicht: 5 kg, Farbe: golden Die Kapsel-Kaffeemaschine von La Piccola wird Ihnen jederzeit schnell einen köstlichen Kaffee zubereiten. Die Bedienung ist einfach - für die Zubereitung eines Getränks drücken Sie einfach die entspre355,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Ticket Album für Fußball-TicketsTicket Album für Fußball-Tickets , inkl. 20 Einsteckblätter/ erweiterbar/ stabile 4-Ringmechanik , > , Erscheinungsjahr: 20240601, Warengruppe: NB/Sonstiges (Adreßbücher, Alben, Blankobooks), UNSPSC: 39269097, Warenverzeichnis für die Außenhandelsstatistik: 39269097, Sender’s product category: NONBO, Länge: 329, Breite: 284, Höhe: 61, Gewicht: 728, Produktform: NonBook, Genre: Spiele, PBS,26,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie funktionieren Parkplatz Sensoren?
Parkplatz Sensoren funktionieren in der Regel durch Ultraschall- oder Magnetfeldtechnologie. Ultraschallsensoren senden Schallwellen aus, die von Objekten reflektiert werden, um die Entfernung zu messen. Magnetfeldsensoren erkennen Veränderungen im Magnetfeld, die entstehen, wenn ein Fahrzeug in die Nähe des Sensors kommt. Diese Informationen werden dann an ein zentrales System übertragen, das die Verfügbarkeit von Parkplätzen überwacht und anzeigt. Dadurch können Autofahrer schnell und einfach freie Parkplätze finden. **
-
Wie kann ich ohne Ticket vom Parkplatz wegkommen?
Es ist illegal und ethisch fragwürdig, ohne ein gültiges Ticket vom Parkplatz wegzufahren. Es ist wichtig, die Parkregeln einzuhalten und für die Nutzung des Parkplatzes zu bezahlen. Wenn du Schwierigkeiten hast, ein Ticket zu bekommen, solltest du dich an den Betreiber des Parkplatzes wenden, um eine Lösung zu finden. **


Wie funktioniert BVG Ticket App?
Die BVG Ticket App ist eine mobile Anwendung, die es Nutzern ermöglicht, Tickets für den öffentlichen Nahverkehr in Berlin zu kaufen. Nach dem Download der App können Nutzer sich registrieren und ihr gewünschtes Ticket auswählen. Die Bezahlung erfolgt bequem per Kreditkarte oder PayPal. Das Ticket wird dann digital in der App angezeigt und kann bei Bedarf dem Kontrolleur vorgezeigt werden. Die App bietet auch Informationen zu Fahrplänen, Störungen im Betrieb und anderen nützlichen Funktionen für die Nutzung des öffentlichen Nahverkehrs in Berlin. **
Wird die Bezahlung für das Schoko-Ticket vom Konto abgebucht?
Nein, die Bezahlung für das Schoko-Ticket wird nicht automatisch vom Konto abgebucht. Stattdessen muss das Ticket entweder bar bezahlt oder über eine andere Zahlungsmethode wie z.B. Lastschrift oder Kreditkarte beglichen werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
La Piccola AUTOMAT GoldKapsel-Kaffeemaschine - für einen Kapseltyp, für Kapseltyp E,S,E, Pads, Leistungsaufnahme: 500 W, Druck: 15 bar, Volumen des Wasserbehälters: 1 l, smart, bereitet das Getränk mit einem Knopfdruck zu, hält die Temperatur aufrecht, Wasserbehälter, Heizplatte, Touch-Bedienfeld mit Symbolen, Einstellung der Intensität/Menge des Kaffees, Abmessungen: 15 × 30 × 25 cm (H×B×T), Gewicht: 5 kg, Farbe: golden Die Kapsel-Kaffeemaschine von La Piccola wird Ihnen jederzeit schnell einen köstlichen Kaffee zubereiten. Die Bedienung ist einfach - für die Zubereitung eines Getränks drücken Sie einfach die entspre355,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Ticket Album für Fußball-TicketsTicket Album für Fußball-Tickets , inkl. 20 Einsteckblätter/ erweiterbar/ stabile 4-Ringmechanik , > , Erscheinungsjahr: 20240601, Warengruppe: NB/Sonstiges (Adreßbücher, Alben, Blankobooks), UNSPSC: 39269097, Warenverzeichnis für die Außenhandelsstatistik: 39269097, Sender’s product category: NONBO, Länge: 329, Breite: 284, Höhe: 61, Gewicht: 728, Produktform: NonBook, Genre: Spiele, PBS,26,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Peridot, Kate: Dein Ticket ins WeltallDein Ticket ins Weltall , Entdecke 12 Wege ins All: Das ultimative Abenteuerbuch für junge Weltraumfans! Wer hat nicht schon davon geträumt schwerelos im All zu fliegen? Mit Dein Ticket ins Weltall erfährst du alles, was du wissen musst, um selbst einmal zu den Sternen zu fliegen! Dieses spannende Sachbuch zeigt dir, wie echte Astronaut:innen trainieren, welche coolen Weltraummissionen es gibt und was für eine Reise zu den Sternen alles braucht. Ob Weltraumtourist:n, Forscher:in oder Pilot:in - es gibt viele Möglichkeiten, das Weltall zu entdecken. Dieses inspirierende Buch zeigt nicht nur die Schritte zu einer echten Weltraummission, sondern bietet auch spannende Einblicke in aktuelle Entwicklungen der Raumfahrt, von Touristenflügen über private Missionen bis hin zu futuristischen Raumstationen. Faszinierende Raumfahrt leicht erklärt: So klappt's mit deinem Ticket zu den Sternen Neben vielen faszinierende MINT-Inhalten, neuesten Raumfahrzeugen, praktischen Tipps zur Reisevorbereitung, dem Astronaut:innentraining und dem Leben auf einer Raumstation, werden auch verschiedene Berufe vorgestellt. Leicht verständlich und mit beeindruckenden Illustrationen gespickt, lädt das Buch ein, die Welt der Astronomie und Raumfahrt zu erforschen. Ideal für angehende Astronaut:innen und Weltraumentdecker:innen ab 8 Jahren! Mach dich bereit, die Geheimnisse des Universums zu lüften und vielleicht sogar deinen eigenen Weg ins All zu finden! , Kotflügel, Seitenwände & Tankdeckel > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 20250227, Autoren: Peridot, Kate, Illustrator: Po, Terri, Übersetzung: Körber, Silke, Seitenzahl/Blattzahl: 64, Keyword: Astronauten; Außerirdische; Buch über Raumfahrt; ESA; Forschung; Grundschule; Kinder ab 8 Jahren; Kinderbuch ab 8 Jahren; Kindersachbuch; Kinderwissen; Kosmos; Mars; Marsmission; Mond; Mondlandung; NASA; Planeten; Raumfahrt; Raumstation; Sachwissen; Sachwissen für Kinder; Spaceshuttle; Sterne; Universum; Weltall; Weltraum; Weltraumbuch; Wissenschaft, Fachschema: Stern / Kindersachbuch, Jugendsachbuch~Technik / Kindersachbuch~Fahrzeug / Kindersachbuch, Jugendsachbuch, Fachkategorie: Astronomie und Raumfahrt: Sachbuch~Kinder/Jugendliche: Allgemeine Interessen: Wissenschaft: Bewegung, Klang, Licht, Energie~Kinder/Jugendliche: Allgemeine Interessen: Maschinen und Prozesse~Kinder/Jugendliche: Sachbuch: Transport & Fahrzeuge, Interesse Alter: empfohlenes Alter: ab 8 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 8, Warengruppe: HC/Kinderbücher/Sachbücher/Naturwissensch./Technik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 276, Breite: 235, Höhe: 13, Gewicht: 552, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktionieren Parkplatz Sensoren?
Parkplatz Sensoren funktionieren in der Regel durch Ultraschall- oder Magnetfeldtechnologie. Ultraschallsensoren senden Schallwellen aus, die von Objekten reflektiert werden, um die Entfernung zu messen. Magnetfeldsensoren erkennen Veränderungen im Magnetfeld, die entstehen, wenn ein Fahrzeug in die Nähe des Sensors kommt. Diese Informationen werden dann an ein zentrales System übertragen, das die Verfügbarkeit von Parkplätzen überwacht und anzeigt. Dadurch können Autofahrer schnell und einfach freie Parkplätze finden. **
-
Wie kann ich ohne Ticket vom Parkplatz wegkommen?
Es ist illegal und ethisch fragwürdig, ohne ein gültiges Ticket vom Parkplatz wegzufahren. Es ist wichtig, die Parkregeln einzuhalten und für die Nutzung des Parkplatzes zu bezahlen. Wenn du Schwierigkeiten hast, ein Ticket zu bekommen, solltest du dich an den Betreiber des Parkplatzes wenden, um eine Lösung zu finden. **
-
Wie funktioniert BVG Ticket App?
Die BVG Ticket App ist eine mobile Anwendung, die es Nutzern ermöglicht, Tickets für den öffentlichen Nahverkehr in Berlin zu kaufen. Nach dem Download der App können Nutzer sich registrieren und ihr gewünschtes Ticket auswählen. Die Bezahlung erfolgt bequem per Kreditkarte oder PayPal. Das Ticket wird dann digital in der App angezeigt und kann bei Bedarf dem Kontrolleur vorgezeigt werden. Die App bietet auch Informationen zu Fahrplänen, Störungen im Betrieb und anderen nützlichen Funktionen für die Nutzung des öffentlichen Nahverkehrs in Berlin. **
-
Wird die Bezahlung für das Schoko-Ticket vom Konto abgebucht?
Nein, die Bezahlung für das Schoko-Ticket wird nicht automatisch vom Konto abgebucht. Stattdessen muss das Ticket entweder bar bezahlt oder über eine andere Zahlungsmethode wie z.B. Lastschrift oder Kreditkarte beglichen werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.